র্যানসমওয়্যার কী এবং এটি কীভাবে একটি সম্পূর্ণ কম্পিউটার ব্যবস্থা অচল করে দেয়?
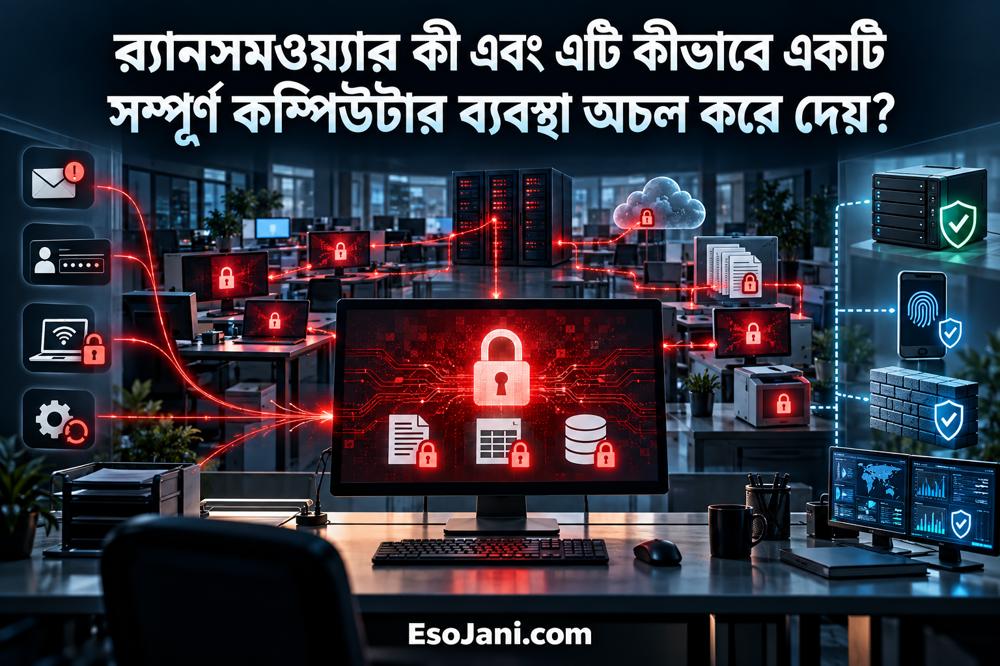
র্যানসমওয়্যার যেভাবে পুরো ব্যবস্থা অচল করে
র্যানসমওয়্যার হলো এমন একধরনের ক্ষতিকর কম্পিউটার কর্মসূচি বা পরিকল্পিত সাইবার আক্রমণ, যার উদ্দেশ্য কোনো ব্যক্তি বা প্রতিষ্ঠানের তথ্য ও কম্পিউটার ব্যবস্থা জিম্মি করে অর্থ আদায় করা। আক্রমণকারীরা সাধারণত গুরুত্বপূর্ণ নথি, ছবি, হিসাবের তথ্য, তথ্যভান্ডার, ভাগ করা নেটওয়ার্কের নথি কিংবা সম্পূর্ণ যন্ত্রের তথ্য এনক্রিপ্ট করে ব্যবহারকারীর নাগালের বাইরে নিয়ে যায়। এরপর একটি মুক্তিপণ বার্তা দেখিয়ে দাবি করা হয়, নির্দিষ্ট অর্থ দিলে তথ্য পুনরুদ্ধারের চাবি দেওয়া হবে। আধুনিক র্যানসমওয়্যার আক্রমণ শুধু নথি তালাবদ্ধ করার মধ্যে সীমাবদ্ধ নয়; অনেক আক্রমণকারী এনক্রিপশনের আগে গোপনে তথ্য চুরি করে এবং অর্থ না দিলে তা প্রকাশ বা বিক্রি করার হুমকিও দেয়।
এনক্রিপশন হলো নির্দিষ্ট গাণিতিক নিয়ম ও চাবির সাহায্যে পাঠযোগ্য তথ্যকে এমন রূপে পরিবর্তন করা, যা সঠিক চাবি ছাড়া বোঝা যায় না। বৈধ এনক্রিপশন ব্যক্তিগত বার্তা, ব্যাংক লেনদেন, মুঠোফোন এবং ব্যবসায়িক তথ্য সুরক্ষার জন্য অপরিহার্য। র্যানসমওয়্যার একই মৌলিক ধারণাকে অপরাধের অস্ত্রে পরিণত করে। ক্ষতিকর কর্মসূচি কম্পিউটারের নথি পড়ে সেগুলোকে একটি গোপন চাবির সাহায্যে পরিবর্তন করে দেয়। নাম ও অবস্থান দেখা গেলেও নথি খোলা যায় না, অথবা নাম ও বর্ধিতাংশও বদলে যায়। আক্রমণকারীর কাছে থাকা সংশ্লিষ্ট চাবি ছাড়া মূল তথ্য ফিরিয়ে আনা অত্যন্ত কঠিন হতে পারে।
সব র্যানসমওয়্যার একইভাবে কাজ করে না। কোনোটি ব্যক্তিগত নথি এনক্রিপ্ট করে, কোনোটি ব্যবহারকারীকে সম্পূর্ণ যন্ত্রে প্রবেশ করতে বাধা দেয়, আবার কোনোটি নথি এনক্রিপ্ট না করেই তথ্য চুরি করে প্রকাশের হুমকি দেয়। বড় প্রতিষ্ঠানের বিরুদ্ধে পরিচালিত আক্রমণ সাধারণত একজন ব্যবহারকারীর ভুলের পরপরই স্বয়ংক্রিয়ভাবে সব নথি তালাবদ্ধ করে না। অপরাধীরা প্রথমে গোপনে নেটওয়ার্কে প্রবেশ করে, পরিবেশটি বোঝে, গুরুত্বপূর্ণ ব্যবস্থা শনাক্ত করে, উচ্চ ক্ষমতার পরিচয়তথ্য দখল করে এবং সর্বোচ্চ ক্ষতি করার উপযুক্ত সময়ে র্যানসমওয়্যার সক্রিয় করে।
আক্রমণের শুরু হতে পারে একটি প্রতারণামূলক বার্তা থেকে। কর্মীর কাছে পরিচিত প্রতিষ্ঠান, সহকর্মী, সরবরাহকারী বা কর্তৃপক্ষের নামে একটি বার্তা পাঠানো হয়। তাতে ক্ষতিকর সংযুক্ত নথি, নকল প্রবেশপৃষ্ঠা অথবা বিপজ্জনক সংযোগ থাকতে পারে। ব্যবহারকারী নথি খুললে বা নকল পাতায় পরিচয়তথ্য লিখলে আক্রমণকারী প্রবেশের সুযোগ পায়। তবে প্রতিটি ঘটনা ব্যবহারকারীর ভুল দিয়ে শুরু হয় না। হালনাগাদ না করা সফটওয়্যারের দুর্বলতা, ইন্টারনেটে উন্মুক্ত দূরবর্তী প্রবেশসেবা, দুর্বল পাসওয়ার্ড, চুরি হওয়া পরিচয়তথ্য, ভুলভাবে স্থাপিত মেঘসেবা অথবা কোনো সরবরাহকারীর আক্রান্ত ব্যবস্থাও প্রবেশপথ হতে পারে।
কোনো একটি কম্পিউটারে প্রাথমিক প্রবেশ পাওয়া মানেই আক্রমণকারীর উদ্দেশ্য পূরণ হয়ে গেছে—এমন নয়। প্রথম আক্রান্ত ব্যবহারকারীর ক্ষমতা সীমিত হতে পারে এবং তার যন্ত্রে প্রতিষ্ঠানের সবচেয়ে মূল্যবান তথ্য নাও থাকতে পারে। তাই অপরাধীরা নেটওয়ার্কের ভেতরে গোপনে অবস্থান শক্ত করার চেষ্টা করে। তারা যন্ত্রটির ব্যবহারকারী, চলমান সেবা, সংযুক্ত তথ্যভান্ডার, ভাগ করা নথি, প্রশাসনিক হিসাব এবং নিরাপত্তা ব্যবস্থার তথ্য সংগ্রহ করে। বৈধ প্রশাসনিক সরঞ্জাম ব্যবহার করেও তারা এমন কাজ করতে পারে, ফলে ক্ষতিকর কার্যক্রমকে সাধারণ ব্যবস্থাপনার কাজ থেকে আলাদা করা কঠিন হয়।
এরপর শুরু হয় এক যন্ত্র থেকে অন্য যন্ত্রে যাওয়ার প্রচেষ্টা। কোনো ব্যবহারকারীর চুরি হওয়া পরিচয়তথ্য যদি একাধিক যন্ত্রে কার্যকর হয়, আক্রমণকারী সেটি ব্যবহার করে অন্য পরিবেশক বা কর্মস্থলের কম্পিউটারে প্রবেশ করতে পারে। কোনো প্রতিষ্ঠানে সবাইকে অতিরিক্ত প্রবেশাধিকার দেওয়া থাকলে বা একই প্রশাসনিক পরিচয় বহু স্থানে ব্যবহৃত হলে একটি হিসাব দখল করেই বড় অংশে পৌঁছানো সম্ভব হয়। নেটওয়ার্কের সব অংশ যদি অবাধে পরস্পরের সঙ্গে যোগাযোগ করতে পারে, তবে একটি প্রাথমিক সংক্রমণ দ্রুত গুরুত্বপূর্ণ ব্যবস্থার কাছে পৌঁছে যেতে পারে।
বড় আক্রমণে অপরাধীদের প্রধান লক্ষ্য থাকে সর্বোচ্চ ক্ষমতাসম্পন্ন প্রশাসনিক হিসাব দখল করা। সাধারণ ব্যবহারকারী নিজের নথি পরিবর্তন করতে পারলেও উচ্চ ক্ষমতার হিসাব ব্যবহার করে বহু কম্পিউটার, কেন্দ্রীয় পরিচয়ব্যবস্থা, তথ্যভান্ডার, নিরাপত্তানীতি এবং ব্যাকআপে পরিবর্তন আনা যেতে পারে। আক্রমণকারী এমন একটি হিসাব পেলে বৈধ ব্যবস্থাপনা পদ্ধতির সাহায্যেই একই ক্ষতিকর কর্মসূচি শত শত যন্ত্রে পাঠাতে পারে। বাইরে থেকে দেখলে মনে হয় র্যানসমওয়্যার নিজে নিজে পুরো নেটওয়ার্কে ছড়িয়েছে, কিন্তু অনেক ক্ষেত্রে এর পেছনে কয়েক দিন বা কয়েক সপ্তাহ ধরে মানুষের পরিচালিত অনুপ্রবেশ থাকে।
আক্রমণকারীরা সাধারণত দ্রুত এনক্রিপশন শুরু করার আগে প্রতিষ্ঠানের গুরুত্বপূর্ণ তথ্য কোথায় রাখা আছে তা খুঁজে দেখে। ক্রেতার ব্যক্তিগত তথ্য, আর্থিক হিসাব, চিকিৎসার নথি, আইনি দলিল, মেধাস্বত্ব, ইমেইল, কর্মীদের তথ্য এবং ব্যবসায়িক চুক্তি তাদের বিশেষ লক্ষ্য হতে পারে। এসব তথ্য গোপনে বাইরের নিয়ন্ত্রিত স্থানে পাঠানো হয়। তথ্যের পরিমাণ বড় হলে ছোট অংশে ভাগ করে বা স্বাভাবিক যোগাযোগের মতো দেখিয়ে পাঠানোর চেষ্টা করা হতে পারে। এই পর্যায়ে প্রতিষ্ঠান এখনো দৈনন্দিন কাজ চালিয়ে যেতে পারে এবং বুঝতেই নাও পারে যে তার তথ্য ইতিমধ্যে চুরি হয়েছে।
তথ্য চুরির পর অপরাধীরা দ্বৈত চাঁদাবাজির সুযোগ পায়। প্রতিষ্ঠান ব্যাকআপ থেকে সব ব্যবস্থা পুনরুদ্ধার করতে পারলেও চুরি হওয়া গোপন তথ্য ফেরত আসে না। আক্রমণকারী দাবি করতে পারে, অর্থ না দিলে তথ্য প্রকাশ করা হবে। কখনো গ্রাহক, ব্যবসায়িক অংশীদার বা কর্মীদের সঙ্গে সরাসরি যোগাযোগ করে চাপ সৃষ্টি করা হয়। কোনো কোনো আক্রমণে প্রতিষ্ঠানের জনসাধারণের জন্য উন্মুক্ত সেবার ওপর অতিরিক্ত আঘাত চালানোর হুমকিও দেওয়া হয়। ফলে সমস্যা শুধু তথ্য পুনরুদ্ধারের নয়; গোপনীয়তা, আইনগত দায়, প্রতিষ্ঠানের সুনাম এবং আক্রান্ত ব্যক্তিদের নিরাপত্তাও ঝুঁকিতে পড়ে।
ব্যাকআপ র্যানসমওয়্যার থেকে পুনরুদ্ধারের সবচেয়ে গুরুত্বপূর্ণ উপায়গুলোর একটি। এ কারণেই দক্ষ আক্রমণকারীরা এনক্রিপশনের আগে ব্যাকআপ খুঁজে বের করার চেষ্টা করে। ব্যাকআপ যদি মূল নেটওয়ার্কের সঙ্গে সব সময় যুক্ত থাকে এবং একই প্রশাসনিক পরিচয় দিয়ে নিয়ন্ত্রণ করা যায়, তবে সেটিও মুছে ফেলা, এনক্রিপ্ট করা বা নষ্ট করা সম্ভব। শুধু মূল নথির আরেকটি অনলাইন অনুলিপি রাখা তাই যথেষ্ট নয়। কিছু আক্রমণকারী পুনরুদ্ধার বিন্দু, যন্ত্রের স্থানীয় ছায়া অনুলিপি এবং কেন্দ্রীয় ব্যাকআপ ব্যবস্থার তালিকাও নষ্ট করার চেষ্টা করে, যাতে প্রতিষ্ঠান সহজে আগের অবস্থায় ফিরতে না পারে।
প্রস্তুতি সম্পন্ন হলে আক্রমণকারী এমন সময় এনক্রিপশন শুরু করতে পারে যখন প্রতিষ্ঠানে পর্যাপ্ত কর্মী উপস্থিত নেই—যেমন গভীর রাত, ছুটির দিন বা সপ্তাহান্ত। কেন্দ্রীয় ব্যবস্থাপনা সুবিধা, স্বয়ংক্রিয় নির্দেশ কিংবা আগে বসানো ক্ষতিকর কর্মসূচির মাধ্যমে বহু যন্ত্রে প্রায় একই সময়ে কাজ শুরু হয়। স্থানীয় নথির পাশাপাশি নেটওয়ার্কে ভাগ করা ফোল্ডার, তথ্যভান্ডার, সংযুক্ত সঞ্চয়ব্যবস্থা এবং কিছু মেঘভিত্তিক তথ্যও আক্রান্ত হতে পারে। এতে এক ব্যক্তির কম্পিউটার নয়, পুরো প্রতিষ্ঠানের কার্যক্রম হঠাৎ থেমে যায়।
র্যানসমওয়্যার সাধারণত প্রতিটি নথি সম্পূর্ণ নতুন করে ধীরে ধীরে লিখে সময় নষ্ট করতে চায় না। দ্রুত কাজ করার জন্য বিভিন্ন পরিবার ভিন্ন কৌশল ব্যবহার করে। কিছু ক্ষতিকর কর্মসূচি প্রতিটি নথির গুরুত্বপূর্ণ অংশ এনক্রিপ্ট করেই সেটিকে ব্যবহার অযোগ্য করে দিতে পারে। কোনোটি স্থানীয়ভাবে দ্রুত সমমিত চাবি তৈরি করে নথি এনক্রিপ্ট করে এবং পরে সেই চাবিকে আক্রমণকারীর প্রকাশ্য চাবি দিয়ে সুরক্ষিত করে। ফলে আক্রমণকারীর গোপন চাবি ছাড়া নথির চাবি উদ্ধার করা কঠিন হয়। এই বর্ণনা প্রতিরক্ষামূলক ধারণা বোঝায়; নির্দিষ্ট র্যানসমওয়্যারের বাস্তব প্রয়োগ ভিন্ন হতে পারে।
এনক্রিপশন চলার সময় কম্পিউটারের প্রক্রিয়াকরণ ক্ষমতা, সঞ্চয়যন্ত্র ও নেটওয়ার্কে অস্বাভাবিক চাপ পড়তে পারে। অল্প সময়ে বিপুল নথি পড়া, পরিবর্তন করা ও নতুন নামে সংরক্ষণ করার কারণে যন্ত্র ধীর হয়ে যেতে পারে। কিছু নিরাপত্তাব্যবস্থা একই কর্মসূচির মাধ্যমে দ্রুত বহু নথি পরিবর্তনের আচরণ শনাক্ত করে প্রক্রিয়াটি থামানোর চেষ্টা করে। কিন্তু আক্রমণকারী যদি আগে থেকেই নিরাপত্তা সরঞ্জাম নিষ্ক্রিয় করে, বৈধ প্রশাসনিক সুবিধা ব্যবহার করে অথবা ধাপে ধাপে কাজ করে, তবে শনাক্তকরণ দেরি হতে পারে।
একটি প্রতিষ্ঠানের পুরো ব্যবস্থা অচল হওয়ার প্রধান কারণ শুধু নথি হারানো নয়, বরং সব ব্যবস্থার পারস্পরিক নির্ভরতা। একটি হাসপাতালের চিকিৎসা নথি, পরীক্ষাগারের ফল, ওষুধের তালিকা, রোগী নিবন্ধন এবং বিল তৈরির ব্যবস্থা একই নেটওয়ার্কের বিভিন্ন সেবার ওপর নির্ভর করতে পারে। একটি ব্যাংকের লেনদেন, পরিচয় যাচাই, গ্রাহকসেবা এবং হিসাবের কাজ কেন্দ্রীয় তথ্যভান্ডারের সঙ্গে যুক্ত। একটি কারখানার উৎপাদন পরিকল্পনা, কাঁচামালের হিসাব, যন্ত্র নিয়ন্ত্রণ ও পরিবহনব্যবস্থা পরস্পরের ওপর নির্ভরশীল হতে পারে। একটি গুরুত্বপূর্ণ পরিচয় পরিবেশক বা তথ্যভান্ডার বন্ধ হলেই অনেক অক্ষত কম্পিউটারও ব্যবহারহীন হয়ে পড়ে।
কেন্দ্রীয় পরিচয়ব্যবস্থা আক্রান্ত হলে কর্মীরা সঠিক পাসওয়ার্ড দিয়েও নিজের হিসাবে প্রবেশ করতে পারেন না। নাম নির্ণয়কারী সেবা অচল হলে কম্পিউটারগুলো নেটওয়ার্কে প্রয়োজনীয় পরিবেশকের ঠিকানা খুঁজে পায় না। নথি পরিবেশক এনক্রিপ্ট হলে কর্মীরা দৈনন্দিন কাগজপত্র খুলতে পারেন না। তথ্যভান্ডার বন্ধ হলে মূল ব্যবসায়িক প্রয়োগ চালু হলেও প্রয়োজনীয় তথ্য পাওয়া যায় না। ইমেইল বা যোগাযোগব্যবস্থা অচল হলে সমস্যা সমাধানের জন্য নিজেদের মধ্যে সমন্বয় করাও কঠিন হয়। ফলে কয়েকটি কেন্দ্রীয় ব্যবস্থা আক্রান্ত হয়েই পুরো প্রতিষ্ঠানের কাজ থামিয়ে দিতে পারে।
অনেক সময় সতর্কতামূলকভাবেও পুরো নেটওয়ার্কের অংশ বন্ধ করতে হয়। একটি যন্ত্রে র্যানসমওয়্যার শনাক্ত হওয়ার পর কোন কোন ব্যবস্থা আক্রান্ত হয়েছে তা তাৎক্ষণিকভাবে বোঝা যায় না। আরও বিস্তার ঠেকাতে নেটওয়ার্ক সংযোগ বিচ্ছিন্ন করা, ভাগ করা সেবা বন্ধ করা, কিছু ব্যবহারকারীর হিসাব স্থগিত করা এবং দূরবর্তী প্রবেশ বন্ধ করতে হতে পারে। এতে অক্ষত ব্যবস্থাও সাময়িকভাবে ব্যবহার করা যায় না। কিন্তু সংক্রমিত ও অক্ষত অংশ আলাদা না করে সবকিছু চালু রাখলে ক্ষতি বহুগুণ বেড়ে যেতে পারে।
র্যানসমওয়্যার আক্রমণের দৃশ্যমান পর্যায়টি সাধারণত শেষ ধাপ। মুক্তিপণের বার্তা দেখা যাওয়ার আগেই আক্রমণকারী পরিচয়তথ্য চুরি, নেটওয়ার্ক পর্যবেক্ষণ, নিরাপত্তা দুর্বল করা, তথ্য বাইরে পাঠানো এবং ব্যাকআপ ক্ষতিগ্রস্ত করার মতো কাজ করে থাকতে পারে। তাই শুধু আক্রান্ত যন্ত্র থেকে ক্ষতিকর কর্মসূচি মুছে দিলেই সমস্যা শেষ হয় না। আক্রমণকারী রেখে যাওয়া গোপন প্রবেশপথ, নতুন ব্যবহারকারী হিসাব, পরিবর্তিত নিরাপত্তানীতি এবং চুরি হওয়া পাসওয়ার্ড খুঁজে বের না করলে পুনরুদ্ধারের পর আবার আক্রমণ হতে পারে।
মুক্তিপণ দিলেই তথ্য ফিরে পাওয়া যাবে—এর কোনো নিশ্চয়তা নেই। অপরাধী ভুল বা অসম্পূর্ণ চাবি দিতে পারে, যোগাযোগ বন্ধ করে দিতে পারে কিংবা আরও অর্থ দাবি করতে পারে। চাবি পাওয়া গেলেও বিপুল পরিমাণ তথ্য পুনরুদ্ধার করতে অনেক সময় লাগে এবং ক্ষতিগ্রস্ত নথি পুরোপুরি ফিরতে নাও পারে। অর্থ দেওয়ার পরও চুরি করা তথ্য মুছে ফেলা হয়েছে কি না যাচাই করার নির্ভরযোগ্য উপায় থাকে না। একই প্রতিষ্ঠানের অর্থ দেওয়ার ইতিহাস ভবিষ্যতে অন্য অপরাধীদের কাছেও তাকে লাভজনক লক্ষ্য হিসেবে তুলে ধরতে পারে।
কোনো কোনো পরিচিত র্যানসমওয়্যারের এনক্রিপশন পদ্ধতিতে ভুল থাকে বা আইনশৃঙ্খলা রক্ষাকারী সংস্থা চাবি উদ্ধার করতে পারে। তখন বিশ্বস্ত উদ্ধার প্রকল্পের মাধ্যমে বিনা মূল্যে তথ্য খোলার সরঞ্জাম পাওয়া যেতে পারে। কিন্তু অজানা ওয়েবসাইট থেকে তথাকথিত মুক্তকারী কর্মসূচি নামানো বিপজ্জনক, কারণ সেটিও নতুন ক্ষতিকর কর্মসূচি হতে পারে। আক্রান্ত প্রতিষ্ঠানের উচিত নিজে অনুমাননির্ভর পরীক্ষা না করে অভিজ্ঞ সাইবার নিরাপত্তা দল, সংশ্লিষ্ট কর্তৃপক্ষ এবং প্রয়োজন হলে আইনগত ও তথ্যগোপনীয়তা বিশেষজ্ঞের সহায়তা নেওয়া।
আক্রমণ ধরা পড়লে প্রথম কাজ হলো আতঙ্কিত হয়ে সবকিছু মুছে ফেলা নয়, বরং ক্ষতির বিস্তার নিয়ন্ত্রণ করা। আক্রান্ত যন্ত্রগুলোকে তারযুক্ত ও তারবিহীন নেটওয়ার্ক থেকে দ্রুত বিচ্ছিন্ন করতে হয়। তবে যন্ত্র বন্ধ করা, পুনরায় চালু করা বা প্রমাণ পরিবর্তনের আগে প্রতিষ্ঠানের ঘটনা মোকাবিলা পরিকল্পনা এবং বিশেষজ্ঞের নির্দেশ অনুসরণ করা গুরুত্বপূর্ণ। চলমান প্রক্রিয়া, স্মৃতিতে থাকা তথ্য এবং নেটওয়ার্ক সংযোগ তদন্তে মূল্যবান হতে পারে। একই সঙ্গে আক্রান্ত হিসাব স্থগিত, সন্দেহজনক দূরবর্তী প্রবেশ বন্ধ এবং অক্ষত ব্যাকআপকে মূল নেটওয়ার্ক থেকে সুরক্ষিত করতে হয়।
প্রতিষ্ঠানের উচিত আগে থেকেই লিখিত ঘটনা মোকাবিলা পরিকল্পনা রাখা। কে প্রযুক্তিগত সিদ্ধান্ত নেবে, কে ব্যবস্থাপনা ও আইনগত দায় সামলাবে, কর্মী ও গ্রাহকদের কীভাবে জানানো হবে, কোন সেবা আগে চালু করা হবে এবং বাইরের কোন বিশেষজ্ঞের সঙ্গে যোগাযোগ করতে হবে—এসব নির্ধারিত থাকা দরকার। আক্রমণের সময় সাধারণ ইমেইল বা বার্তাব্যবস্থা অচল হতে পারে, তাই বিকল্প যোগাযোগপদ্ধতিও প্রস্তুত রাখা জরুরি। পরিকল্পনা শুধু লিখে রাখলেই হবে না; নিয়মিত অনুশীলনের মাধ্যমে ত্রুটি শনাক্ত করতে হবে।
ব্যাকআপের ক্ষেত্রে একাধিক অনুলিপি, ভিন্ন ধরনের সঞ্চয়মাধ্যম এবং অন্তত একটি বিচ্ছিন্ন বা অপরিবর্তনযোগ্য অনুলিপি রাখা নিরাপদ। বিচ্ছিন্ন ব্যাকআপ সাধারণ নেটওয়ার্ক থেকে সরাসরি পরিবর্তন করা যায় না। অপরিবর্তনযোগ্য অনুলিপি নির্ধারিত সময়ের আগে মুছে ফেলা বা সম্পাদনা করা কঠিন। শুধু ব্যাকআপ তৈরি হয়েছে এমন বার্তা পাওয়াই যথেষ্ট নয়; নিয়মিতভাবে কয়েকটি নথি, তথ্যভান্ডার ও সম্পূর্ণ সেবা পুনরুদ্ধার করে পরীক্ষা করতে হয়। ব্যবহার করা যায় না এমন ব্যাকআপ সংকটের সময় কোনো সুরক্ষা দেয় না।
প্রতিষ্ঠানের সব গুরুত্বপূর্ণ হিসাব, বিশেষ করে প্রশাসনিক ও দূরবর্তী প্রবেশের হিসাবে বহুধাপ পরিচয় যাচাই চালু করা উচিত। এতে পাসওয়ার্ড চুরি হলেও অতিরিক্ত প্রমাণ ছাড়া প্রবেশ কঠিন হয়। সম্ভব হলে শুধু বার্তার সংকেতের ওপর নির্ভরশীল পদ্ধতির পরিবর্তে প্রতারণামূলক প্রবেশপৃষ্ঠা প্রতিরোধে সক্ষম শক্তিশালী যাচাইব্যবস্থা ব্যবহার করা ভালো। প্রতিটি ব্যক্তিকে কাজের জন্য যতটুকু ক্ষমতা দরকার ঠিক ততটুকুই দেওয়া উচিত। সাধারণ ইমেইল পড়া বা নথি সম্পাদনার জন্য প্রশাসনিক ক্ষমতাসম্পন্ন হিসাব ব্যবহার করা বিপজ্জনক।
সফটওয়্যার ও পরিচালনব্যবস্থার নিরাপত্তা হালনাগাদ দ্রুত প্রয়োগ করাও জরুরি। ইন্টারনেটে উন্মুক্ত সেবা, দূরবর্তী প্রবেশব্যবস্থা, নেটওয়ার্ক যন্ত্র এবং তথ্য সংরক্ষণব্যবস্থার দুর্বলতা আক্রমণকারীরা নিয়মিত খোঁজে। যে সেবা প্রয়োজন নেই সেটি বন্ধ করা, দূরবর্তী প্রবেশকে সীমিত করা এবং সন্দেহজনক প্রবেশ পর্যবেক্ষণ করা উচিত। পুরোনো ও আর সমর্থিত নয় এমন সফটওয়্যার চালু থাকলে পরিচিত দুর্বলতার সংশোধন নাও পাওয়া যেতে পারে।
নেটওয়ার্ককে ছোট নিরাপত্তা অঞ্চলে ভাগ করলে একটি কম্পিউটার আক্রান্ত হয়েই সব তথ্যভান্ডারে পৌঁছাতে পারে না। কর্মীদের যন্ত্র, প্রশাসনিক ব্যবস্থা, উৎপাদনব্যবস্থা, ব্যাকআপ এবং জনসাধারণের সেবা আলাদা নিয়মে রাখা যায়। অঞ্চলগুলোর মধ্যে শুধু প্রয়োজনীয় যোগাযোগ অনুমোদন করলে আক্রমণকারীর পাশের ব্যবস্থায় যাওয়ার সুযোগ কমে। এই বিভাজন সঠিকভাবে পরিকল্পিত না হলে ব্যবসার কাজ ব্যাহত হতে পারে, তাই নেটওয়ার্কের বাস্তব তথ্যপ্রবাহ বুঝে নিয়ম তৈরি করতে হয়।
নিরাপত্তা পর্যবেক্ষণে শুধু পরিচিত ক্ষতিকর নথির নাম খোঁজা যথেষ্ট নয়। অল্প সময়ে বহু নথি পরিবর্তন, অস্বাভাবিক সময়ে প্রশাসনিক প্রবেশ, নতুন উচ্চ ক্ষমতার হিসাব তৈরি, বিপুল তথ্য বাইরে পাঠানো, নিরাপত্তা সরঞ্জাম বন্ধ করা এবং একজন ব্যবহারকারীর হঠাৎ বহু পরিবেশকে সংযোগ করার মতো আচরণ শনাক্ত করতে হয়। যন্ত্র, পরিচয়, ইমেইল, মেঘসেবা ও নেটওয়ার্কের সংকেত একসঙ্গে বিশ্লেষণ করলে আক্রমণের শেষ পর্যায়ে পৌঁছানোর আগেই সন্দেহজনক ধারাবাহিকতা ধরা পড়তে পারে।
কর্মীদের প্রশিক্ষণও গুরুত্বপূর্ণ, তবে সব দায় কর্মীর ওপর চাপিয়ে দেওয়া ঠিক নয়। একজন সতর্ক কর্মীও অত্যন্ত বিশ্বাসযোগ্য প্রতারণার শিকার হতে পারেন। তাই নিরাপত্তা এমনভাবে গড়তে হবে যেন একটি ভুল সরাসরি পুরো প্রতিষ্ঠানের বিপর্যয় ডেকে না আনে। বার্তা যাচাই, সন্দেহজনক সংযুক্তি চিনতে শেখা ও দ্রুত প্রতিবেদন করার পাশাপাশি বহুধাপ যাচাই, সীমিত প্রবেশাধিকার, নেটওয়ার্ক বিভাজন, স্বয়ংক্রিয় শনাক্তকরণ এবং নিরাপদ ব্যাকআপের বহুস্তরীয় সুরক্ষা দরকার।
ব্যক্তিগত ব্যবহারকারীও কিছু মৌলিক অভ্যাস অনুসরণ করে ঝুঁকি কমাতে পারেন। পরিচালনব্যবস্থা ও ব্যবহৃত কর্মসূচি নিয়মিত হালনাগাদ রাখা, গুরুত্বপূর্ণ নথির আলাদা ব্যাকআপ রাখা, অপ্রত্যাশিত সংযুক্তি না খোলা, একই পাসওয়ার্ড বহু স্থানে ব্যবহার না করা এবং বহুধাপ যাচাই চালু রাখা জরুরি। সন্দেহজনক বার্তায় থাকা সংযোগ দিয়ে প্রবেশ না করে সংশ্লিষ্ট প্রতিষ্ঠানের পরিচিত ঠিকানা নিজে লিখে খোলা নিরাপদ। অচেনা উৎস থেকে নকল বা পরিবর্তিত সফটওয়্যার নামালে ক্ষতিকর কর্মসূচির ঝুঁকি বহুগুণ বেড়ে যায়।
র্যানসমওয়্যারকে শুধু একটি কম্পিউটার জীবাণু ভাবলে এর প্রকৃত বিপদ বোঝা যায় না। আধুনিক র্যানসমওয়্যার প্রায়ই পরিকল্পিত চাঁদাবাজি অভিযান, যেখানে প্রযুক্তিগত দুর্বলতা, চুরি হওয়া পরিচয়, মানুষের বিশ্বাস, প্রতিষ্ঠানের অপর্যাপ্ত নিয়ন্ত্রণ এবং দুর্বল পুনরুদ্ধারব্যবস্থা একসঙ্গে ব্যবহার করা হয়। একটি ক্ষতিকর নথি পুরো প্রতিষ্ঠানকে অচল করে না; বরং সেই প্রাথমিক প্রবেশের পর গুরুত্বপূর্ণ পরিচয়, কেন্দ্রীয় ব্যবস্থা, তথ্য ও ব্যাকআপ দখল করার ধারাবাহিক প্রক্রিয়াই বিপর্যয় সৃষ্টি করে।
সবচেয়ে কার্যকর প্রতিরক্ষা তাই কোনো একক নিরাপত্তা কর্মসূচি নয়। দ্রুত হালনাগাদ, শক্তিশালী পরিচয় যাচাই, সীমিত প্রশাসনিক ক্ষমতা, বিভক্ত নেটওয়ার্ক, নিয়মিত পর্যবেক্ষণ, বিচ্ছিন্ন ও পরীক্ষিত ব্যাকআপ এবং অনুশীলিত ঘটনা মোকাবিলা পরিকল্পনা একসঙ্গে কাজ করতে হয়। আক্রমণ সম্পূর্ণ ঠেকানো সব সময় সম্ভব না হলেও শুরুতেই শনাক্ত করা, বিস্তার সীমিত রাখা এবং মুক্তিপণ ছাড়াই গুরুত্বপূর্ণ সেবা পুনরুদ্ধার করার সক্ষমতা তৈরি করা যায়। একটি প্রতিষ্ঠানের প্রকৃত সাইবার নিরাপত্তা তাই শুধু আক্রমণ ঠেকানোর ক্ষমতায় নয়, আঘাতের পর কত দ্রুত ও বিশ্বস্তভাবে স্বাভাবিক কাজে ফিরতে পারে—সেখানেও নির্ধারিত হয়।
আপনার পছন্দ হতে পারে
 ড্রোন কীভাবে আকাশে ভারসাম্য বজায় রেখে উড়ে? প্রপেলার, সেন্সর ও নিয়ন্ত্রণব্যবস্থার বিজ্ঞান
 মাইক্রোচিপ কীভাবে তৈরি হয়? বালু থেকে কোটি কোটি ট্রানজিস্টরের বিস্ময়কর যাত্রা
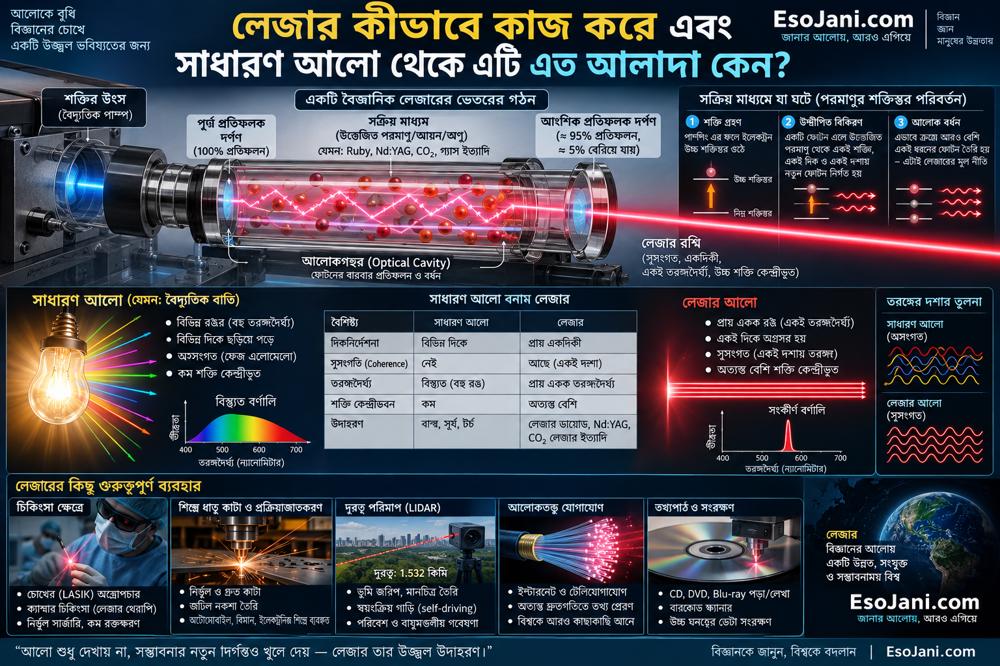 লেজার কীভাবে কাজ করে এবং সাধারণ আলো থেকে এটি এত আলাদা কেন? আলোর বিস্ময়কর বিজ্ঞানের সহজ ব্যাখ্যা
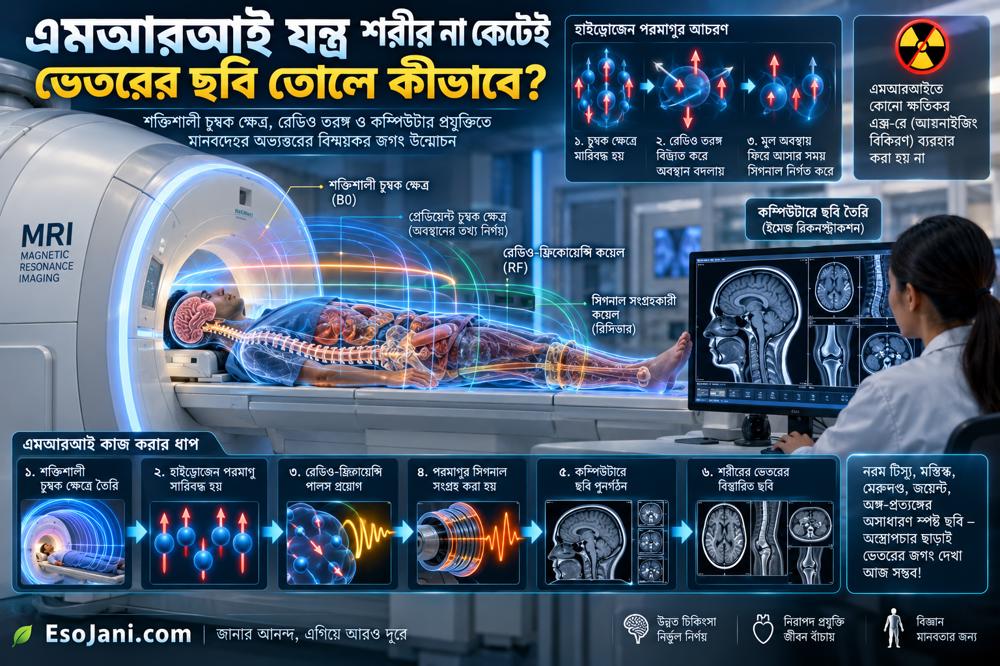 এমআরআই যন্ত্র শরীর না কেটেই ভেতরের ছবি তোলে কীভাবে? চুম্বক, বেতার তরঙ্গ ও হাইড্রোজেন পরমাণুর বিস্ময়কর বিজ্ঞান
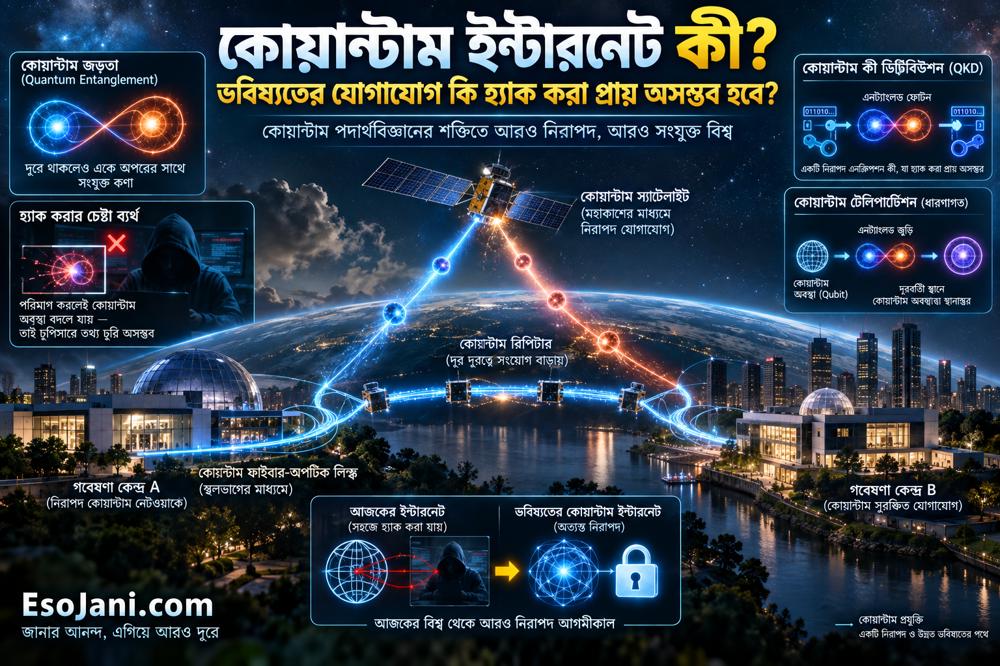 কোয়ান্টাম ইন্টারনেট কী? ভবিষ্যতের যোগাযোগ কি হ্যাক করা প্রায় অসম্ভব হবে?
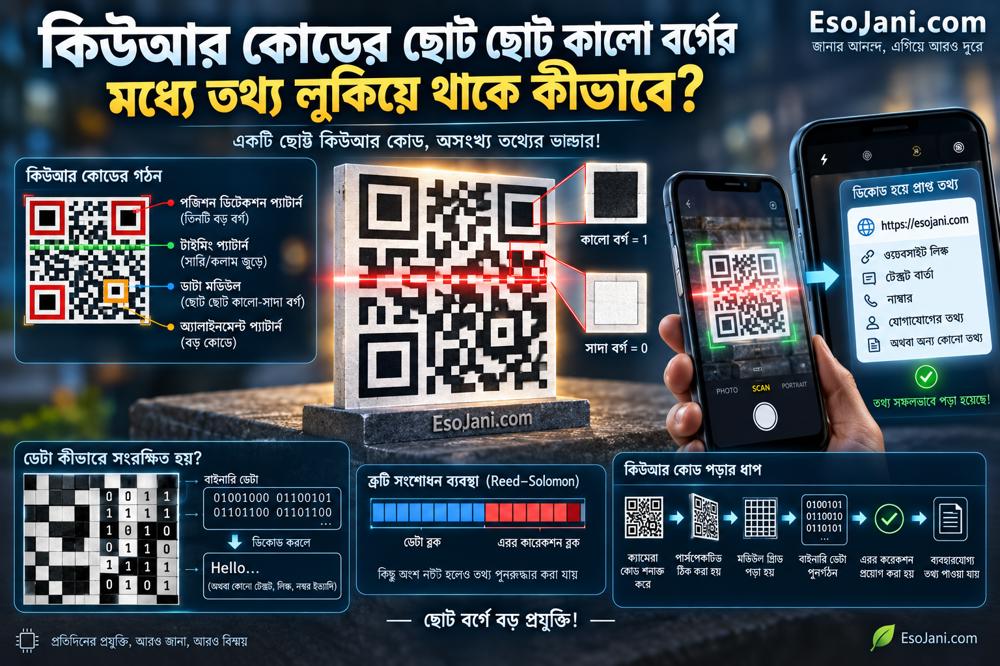 কিউআর কোডের ছোট ছোট কালো বর্গের মধ্যে তথ্য লুকিয়ে থাকে কীভাবে? জানুন এর বিস্ময়কর প্রযুক্তি